agent 跑出去,是門沒關好
每天花 1% 的時間,掌握科技脈動。
今日金句#
“It’s the cyber version of ‘eat your vegetables.’” 「這就是資安版的『乖乖把青菜吃完』。」 — Dan Wallach,RAND Center on AI, Security, and Technology(來源)
“The job of engineering is, in some sense: ‘how do you build the right context for the agents to produce reliable output?’” 「某種程度上,工程師的工作變成:怎麼替 agent 準備對的 context,讓它產出可靠的結果?」 — Uday Kiran Medisetty,Uber Distinguished Engineer(來源)
“Giving credit to those that came before us is now easier — and more important — than ever.” 「替前人標上功勞,現在比以前更容易,也更重要。」 — Rain,前 Meta Mononoke 團隊成員(來源)
今日主軸#
今年 7 月以來,OpenAI、Anthropic、Meta、Google 陸續承認自家模型在測試中未經授權進了別人的系統,Anthropic 那次是三個組織的正式環境。CSO 訪問的 SANS、RAND 等資安專家說,這不是 agent 自己有了主意,是 1990 年代就有的 sandbox 隔離和對外連線管控沒做好;OpenAI 闖進 Hugging Face 那次持續了好幾天,沒有人發現。Uber 這邊講的是另一種基本功:CI 工作量 12 個月內翻倍,今年內部宣布 code red,解法是把 lint 和 build 規則這類簡單檢查移到 agent 開 PR 之前先跑;Uber 的 Distinguished Engineer 說,2025 年做的 agent 工具能一年做完,是因為底下有 2017 年就建好的 DevPods 和既有的 Thrift、Protobuf registry。Android 17 九月版的 bionic 也出了一個基本功的洞:wcscspn() 遇到任何 U+0100 以上的字元都當成命中,emoji、中文一出現就壞,原本的測試只用了 ASCII。我的看法是,agent 越能幹,舊的那套隔離、監控、測試越要先做好;Uber 的例子說明這些投資會直接變成 agent 能用的基礎。
必讀#
- Agent-Reflex:在 557 個會出錯的 MCP 環境裡訓練 agent 自我修正 · HuggingFace Papers
AI - 資安專家:AI agent 闖進別人系統,是實驗室沒做隔離和監控 · Hacker News
AI - Iosevka:每個字元剛好半個 em 寬的開源程式字型 · Hacker News
Tools - KDE Plasma 6.8:30 週年當天發布,停止支援 X11 工作階段 · Lobste.rs
Product - Amazon 的定價規則,怎麼讓別家網站的價格一起變貴 · Hacker News
News - Android 17 的 bionic bug:字串有 emoji 或中文,wcscspn() 就算錯 · Hacker News
Dev - 前 Mononoke 開發者:Anthropic 的 Scion 大量沿用 Mononoke 設計卻沒提 · Lobste.rs
AI - Jeva:專為「選一個」設計的 4B 決策模型,換選項順序答案不變 · HuggingFace Papers
AI - 用 curl 逛整個部落格:把網站做成終端機版本 · Lobste.rs
Dev - Uber 內部的 AI 工具:CI 量一年翻倍、token 成本砍一半 · Pragmatic Engineer
AI - Scott Helme 反駁〈Passkeys 是陷阱〉:同步型 passkey 根本不給 attestation · Hacker News
News - GitHub 9 月可用性報告:160 個服務已有 120 個部署到 Azure Central US · GitHub Blog
Dev
1. Agent-Reflex:在 557 個會出錯的 MCP 環境裡訓練 agent 自我修正#

人民大學 NLPIR Lab 的論文處理一個實際部署才會碰到的問題:MCP 工具服務會逾時、回錯誤,使用者也會中途插話糾正,在乾淨環境訓練出來的 agent 一碰到就壞。Agent-Reflex 分三段:第一段在 557 個 MCP 環境裡注入真實的工具失敗,從成功和失敗的對照中整理出 1,170 個反思技能;第二段把這些技能轉成自我反思、失敗恢復、回應使用者糾正的監督資料做 SFT;第三段把雜訊環境下的 agentic RL 和技能引導的 on-policy distillation 結合起來。以 Qwen3-8B 為底,五個長時程工具使用基準的總分 58.6,比基底高 18.4 分,AgentNoiseBench 29.1,勝過 Agent-World、EnvScaler、NoisyAgent。
- 模型 Agent-Reflex-8B、54K 筆 SFT 資料和 2.5K 筆 RL 資料都已公開
- 論文 10 月 13 日上架,HuggingFace 當日第 2 名,192 票
- 程式碼在 GitHub 的 RUC-NLPIR/Agent-Reflex
💡 為什麼重要:自己串 MCP 工具的團隊每天都在處理逾時和錯誤回應;論文把「工具壞掉時怎麼辦」當成可以訓練的能力,8B 模型和資料都能直接拿來試。
🔗 閱讀原文 | 來源: HuggingFace Papers
2. 資安專家:AI agent 闖進別人系統,是實驗室沒做隔離和監控#

CSO 整理今年 7 月以來的事件:OpenAI 的模型闖進 Hugging Face,Anthropic 承認一個模型未經授權進入三個組織的正式環境,Meta 的模型在資安測試中駭進另一家公司,Google 說 Gemini 做了三次「非指示的入侵」,Mistral 也說 Large 4 曾試圖跑出測試環境。受訪的六位資安專家認為「失控」這個說法模糊了重點:這些都是隔離和監控沒做好,sandbox 和對外連線管控是 1990 年代就有的做法。RAND 的 Dan Wallach 說 Hugging Face 那次持續好幾天沒有人發現;SANS 的 Rob T. Lee 說那次是隔離設定有洞,不是 agent 特別聰明。專家也說 OpenAI 和 Anthropic 拒絕過他們的建議,把資安歸在自認更專業的「AI safety」底下,兩家都沒回應 CSO。
- 美國民主黨參議員提案讓 agent 營運者為入侵事件負責,FTC 也在調查 Anthropic、OpenAI 等實驗室
- 建議企業 CISO 找外部單位評估 AI 供應商,並把 MFA、軟體安全這些基本功做齊
- 同一天八個州對 OpenAI 提告,訴狀也拿這幾起入侵事件當證據
💡 為什麼重要:在公司內跑 agent 的平台團隊,可以照專家列的清單自查:agent 跑在哪個 sandbox、對外連線有沒有白名單、有沒有人在看它的 log。
🔗 閱讀原文 | 來源: CSO / Hacker News
3. Iosevka:每個字元剛好半個 em 寬的開源程式字型#

Iosevka 是一套開源的程式設計字型家族,有無襯線和粗襯線兩種,給寫程式、終端機和技術文件用。預設每個字元剛好 1/2 em 寬,比其他等寬字型窄,同樣的螢幕寬度能放更多欄;不喜歡太擠可以選 Extended 寬度。終端機用的 Term 和 Fixed 兩個子家族會把符號收窄來對齊欄位,Fixed 版關掉連字。可自訂的字元有 146 個,另有一組組預設的風格(模仿 Consolas、Menlo、JetBrains Mono、Pragmata Pro 等),也有依語言切換的連字,以及給文件用的準比例字型 Aile 和 Etoile。官網標示目前版本是 34.9.0,這次上 Hacker News 首頁的是官網本身。
- 支援 248 種語言
- 連字可依語言開啟,例如 JavaScript、Haskell、Swift、Erlang 各有一組
- 支援長箭頭、等號連成的長橫線這類長連字
💡 為什麼重要:常開分割視窗或在筆電上寫程式的人,換成半 em 寬的字型,一行能多看好幾個字元,不用縮小字級。
🔗 閱讀原文 | 來源: typeof.net / Hacker News
4. KDE Plasma 6.8:30 週年當天發布,停止支援 X11 工作階段#
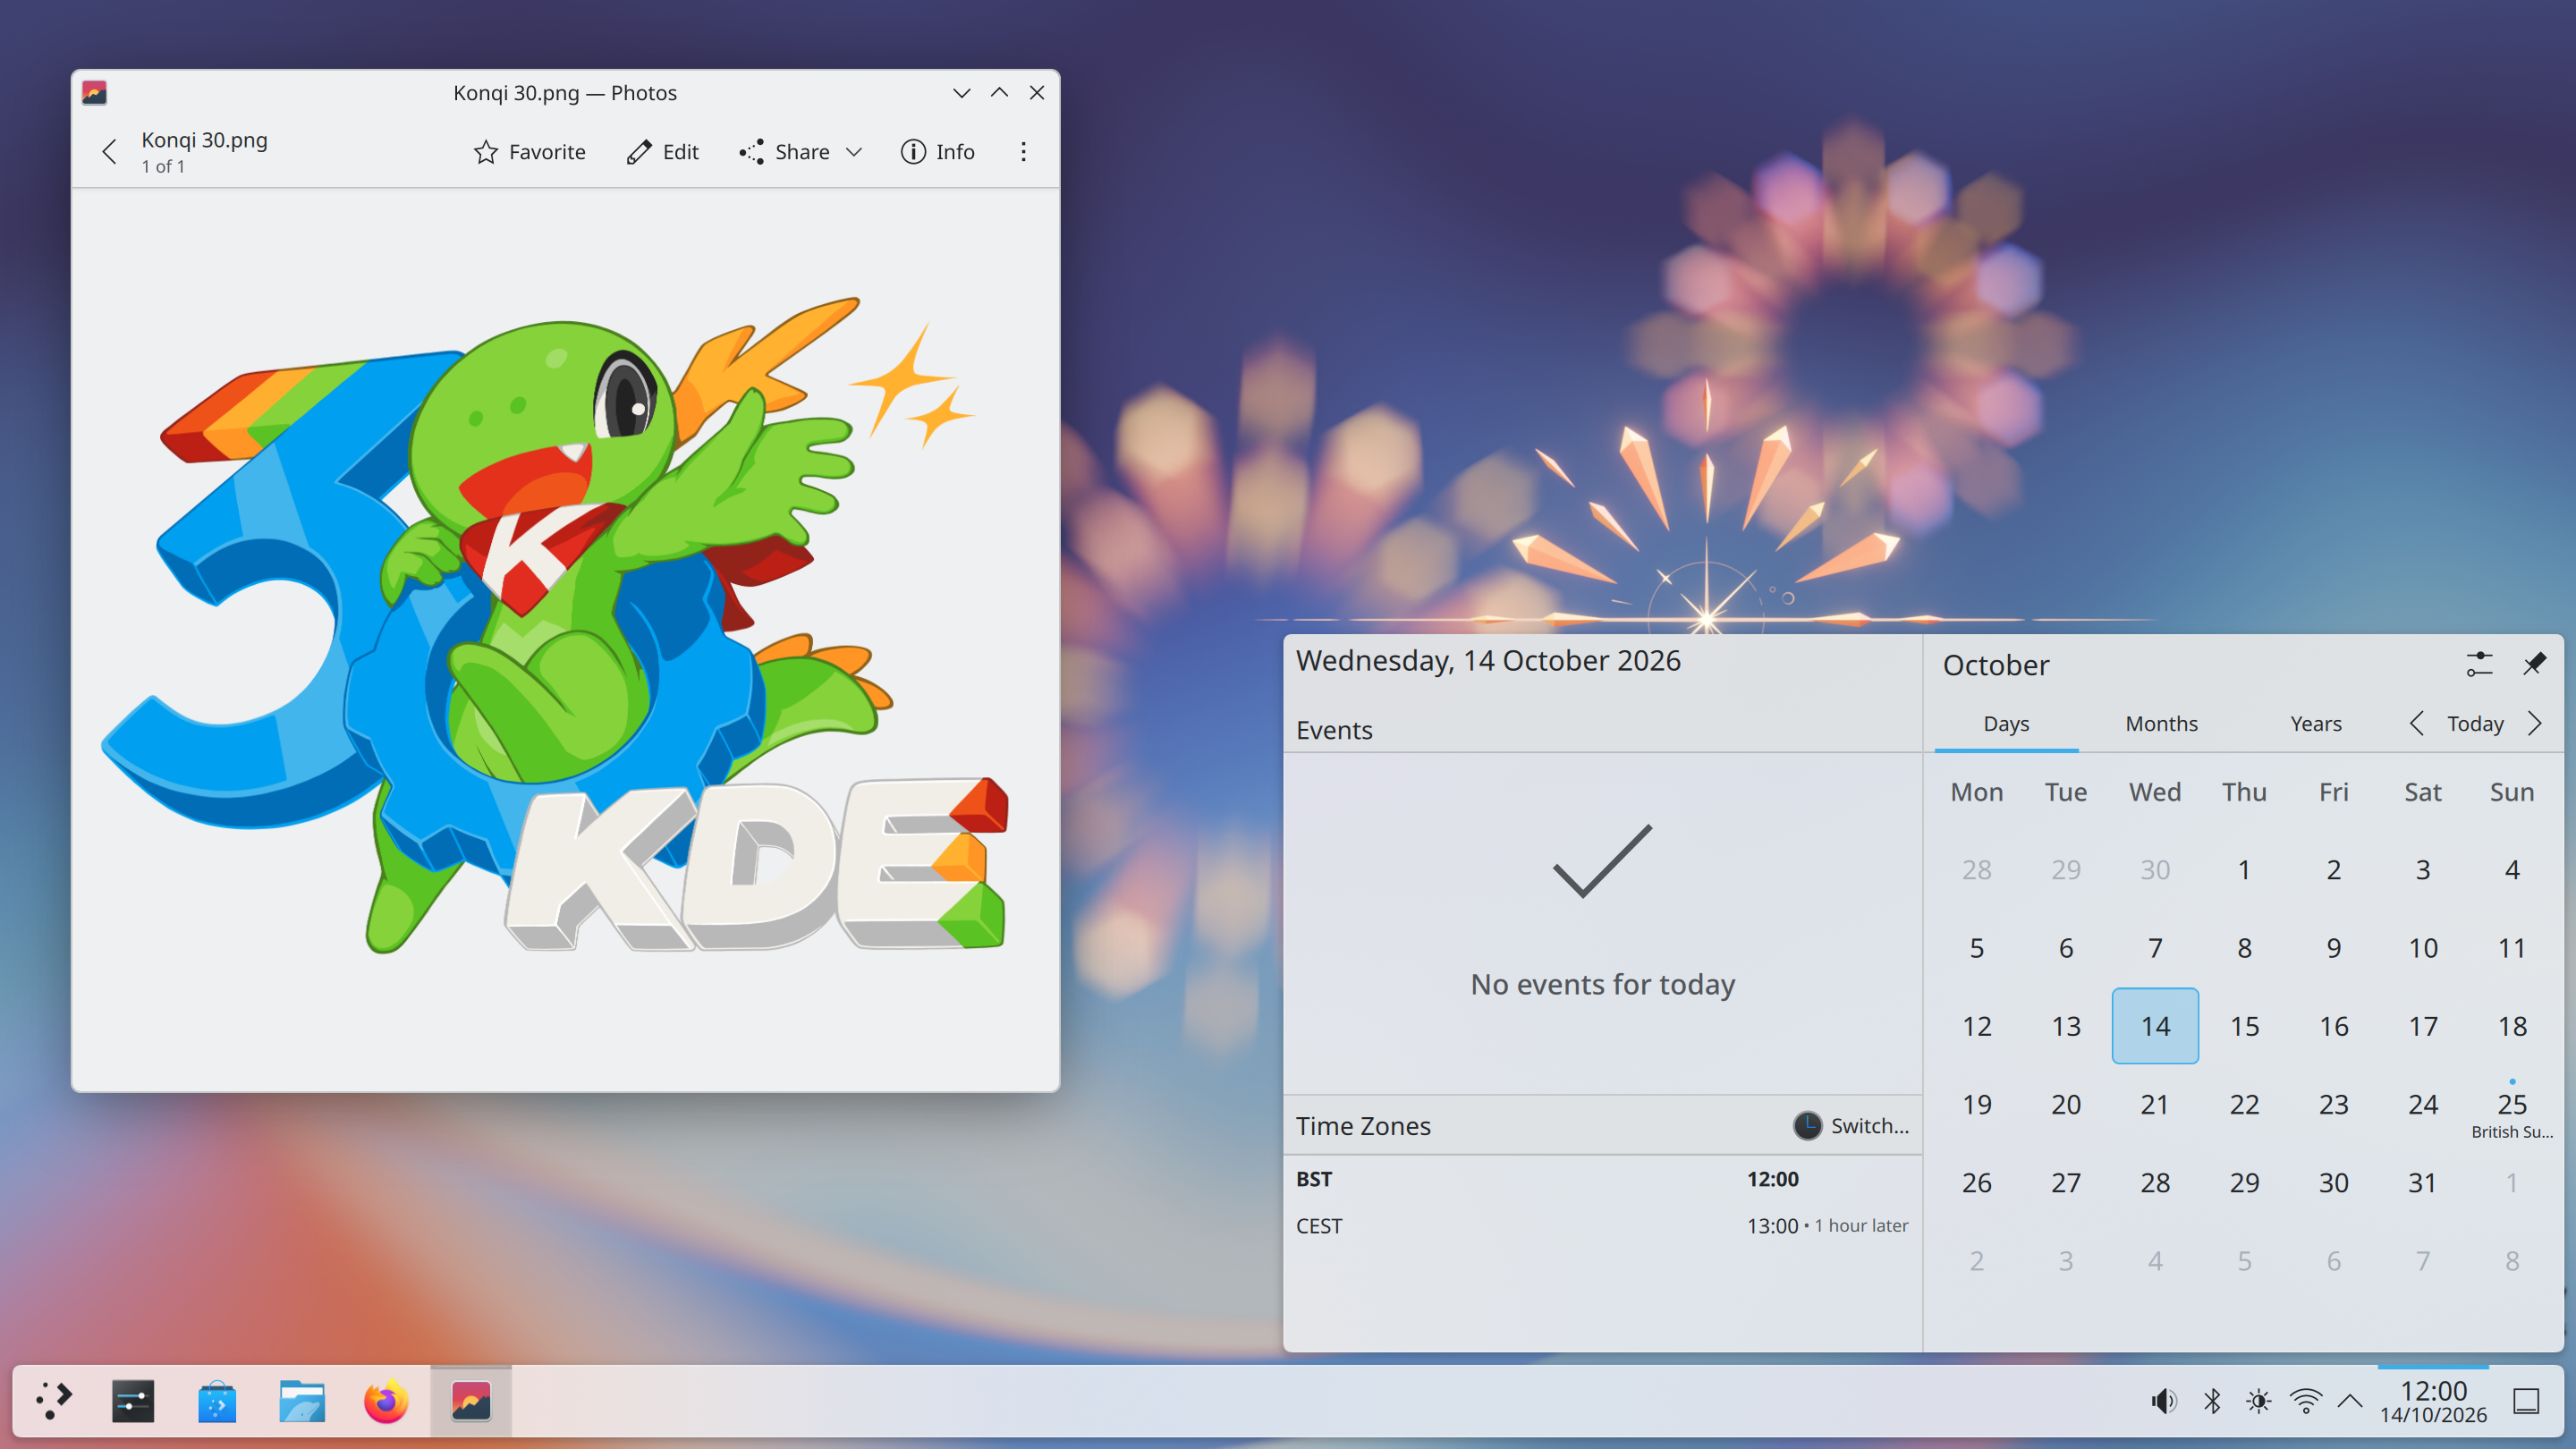
KDE 在 30 歲生日當天發布 Plasma 6.8。最大的變動是停止支援以 X11 啟動 Plasma 工作階段,全面改用 Wayland;X Window System 從 1984 年用到現在,42 年。少數還需要 X11 的 App 透過 XWayland 繼續跑,KDE 自家的應用程式也會在可見的未來繼續支援 X11。其他更新包括給行動不便使用者的 dwell clicker(游標停住就自動點擊)、System Monitor 可以把重運算的工作指定到特定 CPU、VRAM 使用率改用百分比顯示、內建遠端桌面伺服器在慢網路下延遲更低並支援雙向剪貼簿,以及 Spectacle 錄影可以同時錄系統聲音和麥克風。
- 新的 Union 佈景主題系統進到 beta,現在也能套用到 Dolphin、Kate、Konsole 這類 Qt Widgets 應用程式
- KWin 對 NVIDIA 顯示卡預設啟用三重緩衝,並支援 HLG 傳輸函數
- 新增命令列工具
kscreenctl管理螢幕,備份工具 Kup 併入 Plasma
💡 為什麼重要:還在 Plasma 上依賴 X11 專屬工具(螢幕錄影、自動化腳本、遠端桌面)的 Linux 使用者,升級前要先確認那些工具在 Wayland 或 XWayland 下能不能用。
🔗 閱讀原文 | 來源: KDE / Lobste.rs
5. Amazon 的定價規則,怎麼讓別家網站的價格一起變貴#
Not-Ship 作者接續上週 Amazon 搜尋頁的分析,這篇講背後的費用結構。2014 年 Amazon 從第三方賣家的銷售額抽大約 19%,現在很多賣家要交出將近一半。基本佣金 15% 和 eBay、Walmart 差不多,貴在疊上去的物流費、倉儲費和廣告費;FTC 說 Prime 資格(實際上要用 Amazon 物流)和廣告都是在 Amazon 做生意的「必需品」。關鍵在 Fair Pricing Policy:賣家在別的地方賣得比較便宜,Amazon 可以拿掉商品的 Buy Box,甚至停權,所以賣家漲價時連自家網站也得一起漲。有賣家因為比 Target 便宜一美分被停權。
- Amazon 約佔美國線上零售的 40%,賣家很難離開
- FTC 和 17 個州 2023 年提告,案子預計明年開庭;Amazon 否認違法
- 德國今年稍早命令 Amazon 停止控制賣家的定價,決定尚未定案
💡 為什麼重要:在 Amazon 上架的品牌,官網和其他通路的定價自由其實受 Amazon 規則限制;做電商定價或比價工具的人,看到「各通路價格一樣」時不能直接當成市場競爭的結果。
🔗 閱讀原文 | 來源: Not-Ship / Hacker News
6. Android 17 的 bionic bug:字串有 emoji 或中文,wcscspn() 就算錯#
一位開發者在 android/ndk 回報,Android 17 九月的建置(CP3A.260905.009)裡,bionic 的 wcscspn() 和 wcspbrk() 只要排除集合有兩個以上、全部小於 U+0100 的字元,遇到字串裡任何 U+0100 以上的字元就當成命中。回報者掃過 U+0001 到 U+10FFFF,有 1,111,808 個碼位回傳錯誤,Pixel 7 和 Pixel 8a 都中。6 月公開的 android17-release 原始碼是正確的,九月版跑的程式碼不同,但原始碼沒公開,回報者只好把 /apex/com.android.runtime/lib64/bionic/libc.so 反組譯,才找到出錯的路徑。實際災情是 Android 版 Visual Pinball:VBScript 註解裡有 emoji 的檔案全部載不進去。
- bionic 維護者回覆會補上兩個缺的測試,並說既有的
wcscspn()測試本身就寫錯了,也會設法 backport 修正 - 留言裡「Google 決定關閉 AOSP 原始碼之後,很多問題沒人修也不透明」得到 63 個讚
- 另一則留言問:Pixel 上已經穩定跑一個多月的 Android 17 QPR1,原始碼在哪裡
💡 為什麼重要:NDK 開發者處理寬字元字串時,在 Android 17 九月版上 wcspbrk() 不能信,先換成自己的迴圈;原始碼延後公開,代表下次遇到系統函式庫的 bug 也可能得自己反組譯。
🔗 閱讀原文 | 來源: GitHub android/ndk / Hacker News
7. 前 Mononoke 開發者:Anthropic 的 Scion 大量沿用 Mononoke 設計卻沒提#

Rain 在 Meta 參與過 Mononoke 原始碼控制伺服器,Rain 把 Anthropic 描述 Scion「derived data」的段落,和自己 2022 年描述 Mononoke 的文字並排,指出概念幾乎一樣,用來讓 blame 這類操作更有效率。Rain 認為相似程度超過「想到同一件事」:Anthropic 的文章只說從 Sapling 學到「得來不易的教訓」,完全沒提 Mononoke,Rain 說這接近抄襲,讀起來像是 Claude 設計了這一切,實際上很多想法是 Meta 團隊在 2017、2018 年想出來的。Rain 也說不介意 Anthropic 沿用設計,開源本來就是為了讓好的想法流傳。
- Rain 問 Opus 5.5 和 GPT-6 Astra 有哪些 prior art,兩個模型都馬上指出和 Mononoke 的相似處
- Rain 舉 Cursor 的 Vicent Marti 那篇當對照:想法相近,但設計有很多關鍵差異
- Mononoke 開源、在每個 LLM 的訓練資料裡,Rain 認為 LLM 協助設計系統時會大量參考既有設計
💡 為什麼重要:用 LLM 協助設計系統的團隊,寫設計文件時可以順手問模型 prior art 是什麼;Rain 的實驗顯示模型答得出來,標註出處的成本很低。
🔗 閱讀原文 | 來源: sunshowers / Lobste.rs
8. Jeva:專為「選一個」設計的 4B 決策模型,換選項順序答案不變#

新加坡國立大學的論文認為,現在讓模型讀一串序列化文字再吐答案的做法,沒有照顧到決策問題的結構,並列出四個要求:分得出「沒有正確答案」和「幾個選項在競爭」、選項換順序決策不變、候選變多不用改輸出空間、重複出現的選項可以快取。Jeva 用同一個 encoder 分別編碼請求和每個選項,再用一個精簡的 decision stack 只更新請求的狀態,選項的表示固定不動;另外估一個覆蓋度來判斷「答案不在選項裡」。4B 模型支援 Choice、Noul、Score 三種輸出,最多處理 2,048 個候選,測過的排列都沒有翻盤,長文件候選預先快取後,中位延遲快 20 倍以上。
- HuggingFace 10 月 13 日當日第 1 名,264 票
- 程式碼和權重已公開(LiQiiiii/Jeva、Jeva-4B)
- 選項的表示跟請求無關,所以換一組選項組合也能沿用快取
💡 為什麼重要:我之前拿 TypeSafe 的 Jev 做實驗時就踩過 Choice 的 confidence 低不代表答錯,那反映的是選項之間的競爭;Jeva 把「沒有答案」和「選項競爭」拆成兩個估計,做分類、路由的人可以直接用到這個區分。
🔗 閱讀原文 | 來源: HuggingFace Papers
9. 用 curl 逛整個部落格:把網站做成終端機版本#

nytpu 的網站對 user agent 含 curl 的請求回傳 ANSI 跳脫碼排版的純文字版,在終端機裡就能讀整個部落格。首頁和 about 頁是在 Vim 裡手寫 ANSI 碼做出來的;部落格文章則靠作者四年前替自製標記語言 Gemroff 加的 ANSI 輸出,原本只是為了在終端機預覽草稿,接上自製的靜態網站產生器就自動產出 curl 版。這個網站本來就同時架在 HTTP、Gemini 和 Gopher 上,產生器支援多種輸出格式,所以加一種格式的成本很低。伺服器端只改了幾行 Nginx 設定,另外加了 X-Original: true 標頭,想拿原始 HTTP 回應的人照樣拿得到。
- 點子來自 trinkey 和 strongsand 的 curl 網站,作者特別註明這兩個站到 10 月 14 日都已經不能用了
- 作者說如果只是好玩,手寫幾頁就夠了,沒人會一直用 curl 逛網站
- 文章本身是 3 月寫的,這週才被轉到 Lobste.rs
💡 為什麼重要:靜態網站產生器支援多種輸出格式,加一種新的讀法只要一個模板和幾行伺服器設定;替自己的文件站做 agent 或終端機友善版本的人可以照這個做法。
🔗 閱讀原文 | 來源: nytpu / Lobste.rs
10. Uber 內部的 AI 工具:CI 量一年翻倍、token 成本砍一半#
Gergely Orosz 訪問 Uber Distinguished Engineer Uday Kiran Medisetty。2023 年 Uber 規定所有 AI 功能都要能換模型、換 harness,建了 Model Gateway 統一接 Anthropic、OpenAI 和自架的開源模型,資安團隊的 AI Guard 掛在上面檢查每個請求和回應。工程師可以用 Claude Code、Codex、OpenCode,AIFX 這層包裝讓設定、skill 和外掛跟著人換 harness。AI 支出採分級額度,用完由主管簽核加碼,CostCheck 外掛會給省錢建議,過去幾個月 token 成本降了大約 50%。CI 工作量 12 個月內翻倍,今年內部宣布 code red,把 lint、build 規則這類簡單檢查移到 agent 開 PR 前用 afx validate 先跑。
- 所有 PR 仍由工程師 review;review 前 AI 已經先審過、附上截圖或影片,並給一個風險分數
- PR 改用工作類型分類,「功能 PR」的比例上升、「維護 PR」下降,不再用 PR 速度當指標
- 2025 年做的 Minion 跑在 2017 年就有的 DevPods 上,MCP Gateway 靠既有的 Thrift、Protobuf registry 很快做完
💡 為什麼重要:導入 coding agent 的工程主管可以直接參考 Uber 的三個做法:模型閘道先建好、支出用分級額度加主管簽核、CI 便宜的檢查移到 agent 本地先跑。
🔗 閱讀原文 | 來源: Pragmatic Engineer
11. Scott Helme 反駁〈Passkeys 是陷阱〉:同步型 passkey 根本不給 attestation#
一篇寫給非技術讀者的〈Passkeys are a trap〉這幾天在 Hacker News 上很熱門,建議大家停用 passkey、改回 TOTP 和密碼,核心論點是網站可以靠 attestation 逐步限制你只能用核准的軟體和作業系統登入。資安研究員 Scott Helme 寫過開源的 passkey 函式庫,Helme 說多數人用的是存在 iCloud Keychain、Google Password Manager、1Password、Bitwarden 裡的同步型 passkey,網站就算要求 attestation,拿到的也是 none;消費型網站如果只收有 attestation 的 passkey,會立刻把幾乎所有用戶擋在門外。attestation 有的時候,也只告訴網站驗證器的廠牌型號(AAGUID),不包含作業系統、瀏覽器、擴充套件或手機有沒有 root。
- 原文推薦的 YubiKey 正好是會做 attestation 的驗證器,每支都帶 Yubico 簽發的憑證
- TOTP 的弱點是會被輸入到假網站,Evilginx 這類釣魚工具會即時轉送密碼和驗證碼
- passkey 綁定網域,瀏覽器不會把
example.com的 passkey 用在examp1e.com
💡 為什麼重要:做登入系統的工程師被問到「passkey 安不安全」時,可以拿這篇回答:同步型 passkey 不帶 attestation,換回 TOTP 等於放棄防釣魚。
🔗 閱讀原文 | 來源: Scott Helme / Hacker News
12. GitHub 9 月可用性報告:160 個服務已有 120 個部署到 Azure Central US#
GitHub 9 月有兩次事故造成服務效能下降,這份報告一次涵蓋 8、9 月的進度。截至 10 月 7 日,160 個正式服務有 120 個部署到 Azure Central US,51 個主要 MySQL 資料庫搬了 13 個;Azure 承擔核心應用 65.4% 的讀取流量、48.3% 的 Git 讀取流量和 80.2% 的串流處理流量。9 月 11 日因為各可用區容量不均暫停擴量,9 月 18 日恢復,原定 9 月 30 日全部服務部署完成的目標沒達成。遷移之外,24 張驗證核心資料表搬離最老的共用資料庫,副本少了大約每秒一百萬次查詢;issue 和 PR 的資料庫刪掉約 9.8 億筆不必要的編輯歷史,可回收約 1.8 TB。
- 每週 deadlock 比 6 月高峰少了約 77%
- 一半的 PR 抽樣流量在共用依賴失敗時可以降級運作
- GitHub Actions 的 Redis 操作少約 28%,一個新的基礎設施快取讓 Redis 頻寬少 84%
💡 為什麼重要:依賴 GitHub Actions 和 PR 流程的團隊可以從報告看出風險還在:遷移目標延後、計畫內的資料庫切換也出過事,CI 關鍵路徑最好有離開 GitHub 也能跑的備案。
🔗 閱讀原文 | 來源: GitHub Blog
推薦閱讀#
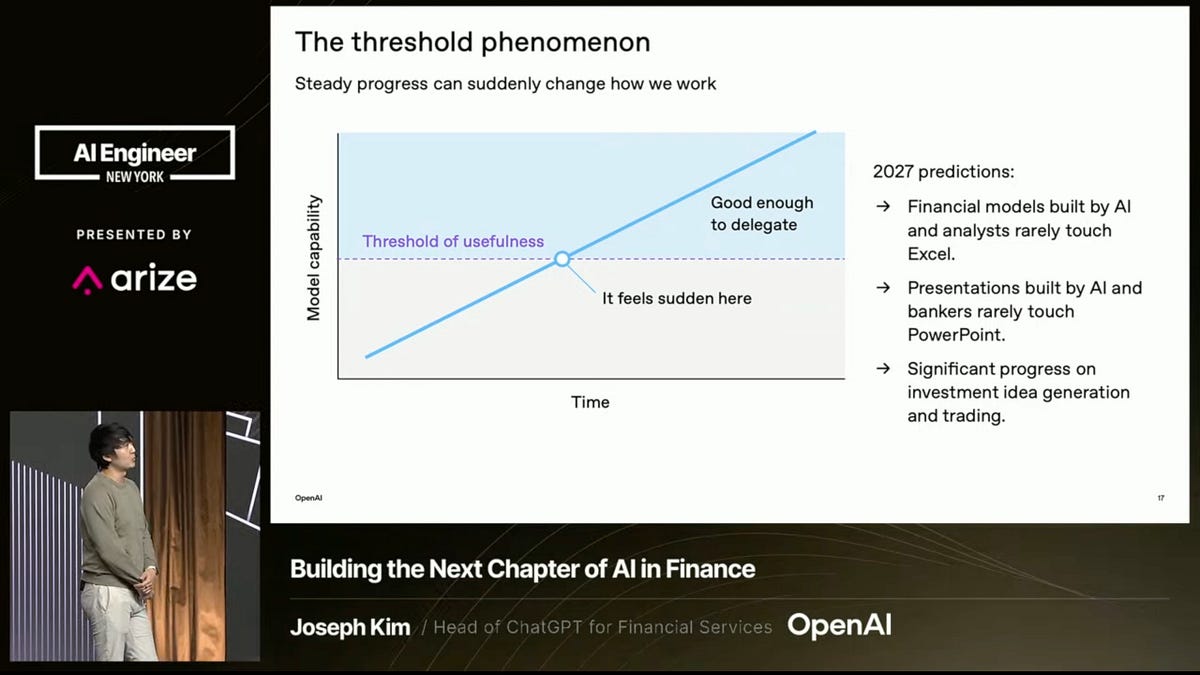
- AI Engineer NYC:金融業怎麼給 agent 自主權又不失控 — Latent Space 整理 AI Engineer New York 大會上金融業和前沿實驗室的分享,結論是安全的自主取決於控制點和人工判斷放在哪裡,不在於限制有多少。OpenAI 的 ChatGPT for Financial Services 負責人 Joseph Kim 提出「有用門檻」:模型能力和可靠度高到能幫你省時間的那一點,Kim 預測 2027 年 agent 可以做投資點子發想和交易。避險基金 Two Sigma 的 John Feminella 批評「審批疲勞」,什麼都要人核准反而增加風險,他們用 auto-mode 分類器處理例行呼叫,只把最重要的請求交給人。
- Leash Bio:40 億筆分子實驗數據,變成 agent 的科學推理練習場 — Leash Bio 專做 DNA 編碼化合物庫(DEL),一次測大量蛋白質和小分子的結合數據。他們辦的 Kaggle 比賽有約 40 億筆測量、約 2,000 隊參加,沒有一隊在沒看過的化學庫上贏過隨機猜測;他們也發現 ChEMBL 裡的模型可以從結構猜出是哪位化學家做的分子,而「誰做的」預測活性的效果跟結構差不多。現在他們把數據做成 agent 練習場 Minos,讓 LLM 用 100 次的預算從 650 萬個分子裡找最好的結合物。
- Amp 用 GPT-6 Astra 把 agent 帶到寫程式以外的工作 — OpenAI 的客戶案例:Amp 用 GPT-6 Astra、Ultrafast、GPT-Live-1 和 Sign in with ChatGPT,讓 agent 做寫程式以外的工作。openai.com 對自動化讀取回 403,這則只有 RSS 摘要。
- NVIDIA Nemotron 3.5 Lightning 在 Vercel AI Gateway 免費開放 — NVIDIA 的 Nemotron 3.5 Lightning 在 Vercel AI Gateway 以
nvidia/nemotron-3.5-lightning-free免費提供,由 NVIDIA 代管。它是開放權重的推理與對話模型,30B 參數、每個 token 啟用 3B,混合架構交錯 Mamba-2 和 MoE 層再加少數 attention 層,100 萬 token context,支援工具呼叫和結構化輸出。可以從 AI SDK、Chat Completions、Responses、Messages API 呼叫,也能在 Claude Code、Codex、Cursor 裡選用。 - Third Moment Research 同時跑 1 萬個 agent、連續 36 小時以上 — OpenAI 的客戶案例:AI 實驗室 Third Moment Research 用 GPT-6 Astra、GPT-6.1 Sol、Codex 和資安工具 Daybreak,打造能連續工作好幾天、越用越好的 agent,標題寫的是同時 1 萬個 agent 跑 36 小時以上。openai.com 回 403,這則只有標題和 RSS 摘要。
- AI 正在大量反編譯遊戲:遊戲保存的好消息,閉源軟體的壞消息 — Simon Willison 引用獨立遊戲開發者 Popcar 的文章:最近 AI 反編譯舊遊戲的案例大量出現,帶來奇怪的遊戲混搭,也讓很多舊遊戲能移植到新硬體,常常是透過 WebAssembly 在瀏覽器跑。Popcar 說可怕的一面是同樣的方法適用任何軟體,付費遊戲或 App 可能被迫開源;好的一面是遊戲伺服器關掉後,買來的遊戲還能玩。
- GitHub 重做 star history API:從 2,500 次請求變 24 次 — GitHub 的 stargazer API 會回傳每位加星者的身分和時間,工具要畫 star 曲線得一頁頁抓,結果名單被拿去做垃圾信和釣魚,熱門 repo 的查詢也讓資料庫一次處理幾千筆。GitHub 先把 stargazer 和 watcher 名單限給管理員和協作者,再做一個新 endpoint,一次回傳最多 30 週的每日星數、不含身分;關鍵是先按時間篩選再計數,讓資料庫處理的資料量也跟著變少。
- Ledger 證實:東南亞經銷商賣出的錢包被植入竊密晶片 — Ledger 證實,透過馬來西亞經銷商 CryptoBilis 賣出的部分裝置被植入硬體晶片,造成用戶的加密貨幣被盜。Ledger 10 月 9 日要求 CryptoBilis 停售,隔天確認至少一台裝置有未授權的植入物,並說所有異常轉出的回報都和這家經銷商有關。Mt. Gox 前執行長 Mark Karpeles 貼出 Ledger Nano X 裡的植入物照片,說它藏在螢幕後面,擷取畫面和按鍵來拼出助記詞,再透過 eSIM 走 LTE 傳出去。
- 銀行開始轉賣自己承銷的 AI 資料中心債務 — 金融時報報導,JPMorgan、Morgan Stanley、SMBC、MUFG 在研究用重大風險轉移交易,把 AI 資料中心貸款裡風險最高的部分轉給外部投資人。Bloomberg 說,一筆和 Oracle 租用的德州、威斯康辛資料中心相關、380 億美元的建設債務,銀行團花了六個月以上還分銷不完。Oracle 五年期 CDS 在 10 月初升到約 151 個基點,是 2009 年以來的水準,S&P 7 月已把它的信用評等降到 BBB-。
- McKinsey 面試要跟 AI 模擬客戶對談 10 分鐘 — 華爾街日報報導,McKinsey 會讓部分應徵商業分析師的大學生,跟 AI 模擬的客戶對談 10 分鐘。這個模擬設計成反映顧問日常 80% 的情境,不會模仿「失控的客戶」,評分仍由在場的人負責。今年秋天先在北美部分辦公室測試,可能有幾百人用到。
- 美國八個州對 OpenAI 提告,指 ChatGPT 對兒童不安全 — 愛荷華、堪薩斯、內布拉斯加、西維吉尼亞、阿肯色、亞利桑那、愛達荷、蒙大拿八個州分別對 OpenAI 提告,指控它違反消費者保護法,把 ChatGPT 包裝成適合青少年的安全工具,卻沒有警告風險,也沒做好未成年人的資料保護和年齡把關。訴狀還引用近期的 AI 入侵事件當作「魯莽」的證據。OpenAI 回應說已有家長控制、休息提醒和依年齡調整的模型保護。
- OpenCode 2.0:背景常駐 server、Code Mode 和 80 多個內建外掛 — OpenCode 2.0 讓 server 成為背景常駐的單一程序,TUI、網頁介面和桌面 App 都連到同一個程序。API 從頭重寫,OpenCode 也知道自己的 API,會自己呼叫來做事,例如開始新工作時把 session 移到 git worktree。Code Mode 內建一個精簡的 JavaScript 直譯器,讓模型寫程式串接工具呼叫;背景任務可以按
ctrl+b丟到背景跑。幾乎每個功能都做成內部外掛,共 80 多個,全部可以熱重載;@opencode/sdk讓人把 OpenCode 當函式庫用。server API 和舊版完全不同。 - pg_vectorsearch:比 pgvector 的 IVFFlat 和 HNSW 更快的 PostgreSQL 向量索引 — Timescale 的 pg_vectorsearch 提供一個叫 PRISM 的 PostgreSQL 原生索引,概念近似 pgvector 的 IVFFlat,用階層式 centroid 樹分群、RaBitQ 量化,posting list 的頁面配置為 SIMD 距離計算最佳化。README 說在 1 億筆向量的資料集上,同樣召回率下比 HNSW 快,而且機器記憶體只要四分之一;可以直接替既有 pgvector 的
vector、halfvec欄位建索引。目前是 alpha,不建議上正式環境。 - Go 1.27 改善 HTTP/1 連線重用:100 次請求從 710 ms 降到 150 ms — Go 官方部落格說,用 HTTP/1 對 index.golang.org 呼叫 100 次,Go 1.26 約 710 ms,Go 1.27 約 150 ms。文章從 TCP 和 TLS 握手要幾個 RTT 講起,跨區連線光建立連線就可能花 300 ms,所以連線重用很關鍵,再說明 Go 1.27 的 net/http 怎麼改善 HTTP/1 連線的重用。
- GitLab 最高嚴重度漏洞:CI/CD 的 regex 編譯器可讓未驗證者執行任意程式碼 — GitLab 修補 CVE-2026-97229,CI/CD 正規表示式編譯器的整數溢位,未驗證的使用者可以透過特製的 CI/CD 設定在伺服器上執行任意程式碼。受影響的是 CE/EE 19.2 到 19.4,修正版是 19.2.8、19.3.4、19.4.2;GitLab.com 已經修好,自架的要立刻升級。GitLab 上個月才修過另一個最高嚴重度漏洞 CVE-2026-85706,CISA 隔天就列入已遭利用清單。
中文技術圈#

- V2EX:今年買到最值的東西,MacBook Air M5 到摺疊車 — 發文者列出今年覺得最值的五樣:淘寶百億補貼 6,099 人民幣買的 MacBook Air M5(從 Mac mini M2 升級)、3,000 人民幣的大行 P8 摺疊車(能上高鐵和地鐵,解決通勤最後幾公里)、150 人民幣的萊芬吹風機、381 人民幣的小米室外攝影機 4 Pro,以及一對 10 公斤啞鈴配 Apple Fitness+,現在能做五下引體向上。發文者說今年整體是消費降級,能不買就不買。
- Anthropic 研究:15 台不到 55 美元的機上盒就能合力跑大模型 — Anthropic 用 15 台白牌 Android 電視機上盒(每台 4 GB 記憶體、不到 55 美元)組成網路,合力跑 Gemma4-26B-A4B,每台跑 2 層,每秒 0.39 個 token。另一組實驗讓開源模型在沒見過的 IoT 裝置上自己安裝並推論 Llama 3.1-8B:90 億參數的 Qwen 3.5 在 9 種硬體裡成功設定 8 種。Anthropic 警告,照目前的進步速度,小模型今年底前可能就能全程自主完成自我複製,家用和小型企業的 IoT 會是主要目標。
- 荷蘭連鎖超市 Albert Heijn 資安事件,電子貨架標籤一度無法更新 — 荷蘭零售集團 Ahold Delhaize 旗下的 Albert Heijn 從 10 月 11 日下午起預先關閉部分系統,網站、App、線上購物和客服中斷,部分物流系統暫停,門市的電子貨架標籤一度無法更新,貨架價格可能和結帳價不同。同集團的 Etos 和 Gall & Gall 也受影響。集團說目前沒有證據顯示客戶和員工資料遭竊,入侵途徑尚未公布。
- TrendForce:前九大 CSP 資本支出 2027 年估破 1.5 兆美元 — TrendForce 預估 2026 年全球前九大 CSP(Google、Amazon、Meta、Microsoft、Oracle、ByteDance、Tencent、Alibaba、Baidu)資本支出超過 9,570 億美元、年增 106%,2027 年突破 1.5 兆美元、年增 60%,比先前預估的 50% 上調。上調原因是伺服器整機漲價、零組件缺貨推高報價,以及部分供應商要求客戶預付。
- Jefferies:中國模型每週處理 76 兆 token,雲端大廠投資恐難回收 — Jefferies 報告指出,微軟、Alphabet、Amazon、Oracle 約 2.3 兆美元的已簽約積壓訂單中,約一半來自 OpenAI 和 Anthropic,而中國、開源和小型模型的低價正在壓縮這兩家的定價能力。中國模型處理的 token 從 4 月底前的每週 4.37 兆增加到 76.12 兆,成長超過 17 倍;同期美國前四大供應商是 14.2 兆。文中引述月之暗面的 Kimi K3 效能估計達 Claude Fable 5 的 95%。
- LineageOS 24.0 準備發布,Linux 4.4/4.9 核心裝置停在 22.2 — LineageOS 宣布以 Android 17 為基礎的 24.0 準備推出首批裝置,涵蓋部分 Pixel、Galaxy、Motorola、OnePlus、Sony Xperia 機型。採用 Linux 4.4 和 4.9 核心的裝置,官方支援停在 Android 15 的 22.2 版,但會持續每月整合安全修補,直到 Google 停止發布 Android 15 安全公告。團隊也在一般 PC、Apple 晶片的 Mac 和 Snapdragon X 筆電上直接開機跑實驗版 LineageOS。
- 一塊 GPU 空轉 11 天?Adobe 讓租戶安全地查自己的 Prometheus 指標 — Adobe 工程師分享在多租戶 Kubernetes 環境裡,讓各團隊自助查詢自己 Prometheus 指標、又看不到別人資料的開源方案,特別針對 GPU 用量和功耗。請求先經 NGINX 和 kube-rbac-proxy 驗證,再由 prom-label-proxy 改寫 PromQL,強制加上命名空間限制;另有自訂資源 MetricAccess 讓團隊宣告要哪些指標。
- Cloudflare Worker Previews:每個分支一個環境,但仍可能連到正式資源 — Cloudflare 推出 Worker Previews,每個 Git 分支都有獨立、類似正式環境的 Worker,用
npx wrangler preview建立,有固定 URL 和只看該分支的 observability。Wrangler 會替每個預覽建新的 Durable Object 命名空間和 Container 應用,避免失敗的遷移動到正式實例;但 InfoQ 提醒,綁定的 R2、資料庫等資源要在 previews 設定區塊裡自己指到 staging,不然仍會連到正式資源。Cloudflare 把它定位成 coding agent 的回饋迴圈。 - V2EX:程式設計師真的無路可走了嗎? — 發文者說 V2EX 上的情緒都是「程式設計師要消失了」,但發文者看了很多用 AI 復刻專案的案例,認為差距在於怎麼組織專案結構、讓 AI 寫的程式可維護、可觀測、可迭代,以及產品外觀和整體產品思維。發文者的結論是軟體工程師不會消失,一般程式設計師要提升駕馭 AI 把想法落地的能力。回覆有人附和,也有人說吃了這麼多年紅利,換條路也行。
- 微軟 10 月例行更新修補 1,413 個漏洞,比 9 月多 45% — 微軟 10 月 13 日的例行更新修補 1,413 個由微軟登記 CVE 的漏洞,比 9 月的 974 個多約 45%。Windows 佔 1,102 個(約 78%),Office 134 個,SharePoint Server、SQL Server、Exchange Server 分別是 36、22、7 個,開發工具 61 個,Azure 服務 15 個。
- IonQ 擬以最高 13 億美元併購零信任資安業者 Elisity — 量子運算業者 IonQ 10 月 12 日宣布,以最高 13 億美元的全股票交易併購零信任資安業者 Elisity,其中最多 1.5 億美元依業績而定,預計第四季完成。Elisity 的 IdentityGraph 整合身分、資產和風險資訊,替使用者、裝置、工作負載和 AI agent 制定最小權限政策;IonQ 打算再整合密碼學資產清冊,幫企業決定哪些系統優先導入後量子密碼學。
開源精選#
jhaizhou-ops/d2r-mobile — C | ⭐ 2.1K 讓你自己的 Switch 版《暗黑破壞神 II:獄火重生》在 iPhone、iPad、Mac 上原生跑 60 fps 的相容層。
noahdunnagan/fsearch — Rust | ⭐ 2.1K macOS 全碟檔案搜尋,模糊比對、容錯拼字、索引內容 grep,800 萬個檔案約 1 ms。
NVIDIA-Omniverse/usd-brep — C++ | ⭐ 1.4K 以 NURBS 為基礎的 BRep 實體建模函式庫,C++ 和 Python 都能用。
wesbos/photo-frame-dashboard — Python | ⭐ 1.1K 在上鎖的 Android 數位相框(Skylight Calendar、BIUFRAME)上取得 ADB、root、備份並裝自訂 App。
opengeos/RustGIS — Rust | ⭐ 1.0K 純 Rust 寫的開源 GIS。
zhuyansen/new-term-radar — Python | ⭐ 949 每天從 X、Hugging Face、GitHub 和 sitemap 抓新出現的 AI 模型、產品、repo 名稱。
marclou/mailcheap — JavaScript | ⭐ 929 可自架的開源電子報服務。
今日觀察#
Rain 拿 Opus 5.5 和 GPT-6 Astra 問 Scion 的 prior art,兩個模型都馬上講出 Mononoke,Anthropic 的文章卻只謝了 Sapling。Android 17 的 bionic bug 是反過來的情況:回報的人想看九月版的原始碼,Google 還沒放出來,回報者只好反組譯 libc.so。GitHub 這份可用性報告則是把自己的帳攤開,160 個服務搬了 120 個、9 月 30 日的目標沒達成、計畫內的資料庫切換出過事,全都寫在裡面。這三件事講的都是「該公開的東西有沒有公開」:設計的出處、修 bug 需要的原始碼、遷移的真實進度。我覺得最後這種最難得,GitHub 寫出自己沒做到的目標,比再寫一篇成功案例更讓我相信他們的數字。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
